Blog
Cyber Security
Die TARA kommt an. Leider als Text.
Warum eine TARA auf dem Weg vom Zulieferer zum OEM ihre Verweise verliert, was openXSAM davon zurückholt und warum das ein Modell voraussetzt.
Zum Blog Jens Bühl
7 Min. Lesezeit
Durchgängige Absicherung und lückenlose Traceability für Cybersecurity, Functional Safety und den Cyber Resilience Act
Zur Übersichtsseite

Methodische Exzellenz und maßgeschneiderte Werkzeuge für die modellbasierte System- und Softwareentwicklung.
Zur Übersichtsseite

Enterprise-Software aus einer Hand: AI-Integration, Legacy-Migration und Full-Stack-Entwicklung — kosteneffizient und souverän gehostet.
Zur Übersichtsseite

 Jens Bühl
11 Min. Lesezeit
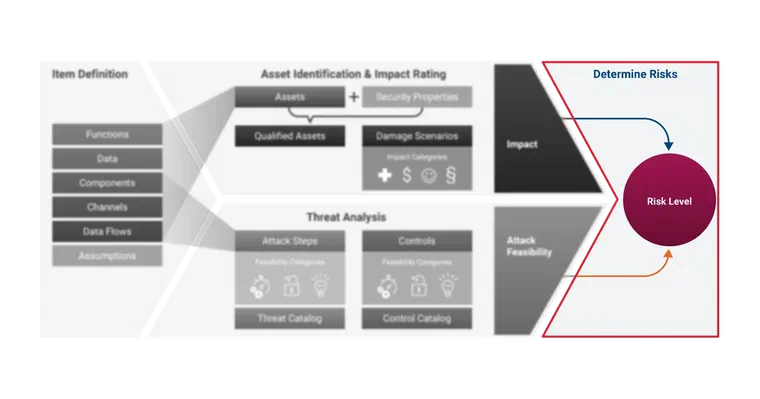
Teil zwei dieser Serie hat geklärt, was auf dem Spiel steht. Teil drei hat gezeigt, wie ein Angreifer herankommt und was ihn das kostet. Jetzt treffen beide Hälften aufeinander, und am Ende steht eine Zahl zwischen 1 und 5.
Die Zahl ist der leichtere Teil. Sie kommt aus einer Matrix, die ihr einmal festlegt. Schwieriger wird es danach, wenn ihr entscheiden müsst, was mit dem Risiko passiert. Die ISO/SAE 21434:2021 lässt vier Antworten zu: vermeiden, reduzieren, teilen oder behalten. Wer ein Risiko reduziert, schreibt ein Cybersecurity Goal. Wer es teilt oder wegen einer Annahme behält, schreibt einen Cybersecurity Claim, und den müsst ihr im Blick behalten, solange das Fahrzeug fährt.
Das ist Teil vier meiner Serie zu den Schritten einer Threat Analysis and Risk Assessment (TARA). Teil eins war die Item Definition, Teil zwei Asset Identification und Impact Rating, Teil drei Bedrohungsszenarien und Angriffspfade.
Ich gehe den Schritt an der ISO/SAE 21434 und ihrem Scheinwerfer-Beispiel aus Annex H durch. Die IEC 62443-3-2 stellt für Industrieanlagen dieselben Fragen, und im Abschnitt zu den anderen Industrien stehen beide Normen nebeneinander.
Risikowert. Der Risikowert ist eine Zahl von 1 bis 5 je Bedrohungsszenario, und 1 steht für das kleinste Risiko. Er ergibt sich aus dem Impact der Schadensszenarien und der Attack Feasibility der Angriffspfade, die zu dem Szenario gehören.
Cybersecurity Goal. Ein Cybersecurity Goal ist die Anforderung, Assets gegen ein Bedrohungsszenario zu schützen. Goals sind die oberste Ebene der Security-Anforderungen eines Items.
Cybersecurity Claim. Ein Cybersecurity Claim begründet, warum es vertretbar ist, ein Risiko zu teilen oder zu behalten.
Nach 15.8 bestimmt ihr für jedes Bedrohungsszenario den Risikowert aus Impact und Feasibility. Hat ein Szenario mehrere Pfade, dürft ihr deren Ratings zusammenfassen. Die Norm nimmt in ihrem Beispiel das Maximum. Hängt das Szenario an mehreren Schadensszenarien oder Impact-Kategorien, darf es auch mehrere Risikowerte bekommen, einen je Impact Rating. Annex H schreibt deshalb nicht einfach “5”, sondern “S: 5”, also Risikowert 5 aus der Kategorie Safety. Ob ihr mit einer Matrix rechnet oder mit einer Formel, lässt die Norm offen.
Bei der Risikobehandlung nach 15.9 wählt ihr für jedes Szenario mit Blick auf seinen Risikowert mindestens eine von vier Optionen:
Was aus der Entscheidung folgt, regelt Clause 9.
Eine Schwelle nennt die Norm dabei nicht. Sie sagt weder, ab welchem Risikowert ihr reduzieren müsst, noch, bis zu welchem ihr ein Risiko behalten dürft. Die Norm verlangt an anderer Stelle nur, dass keine unvertretbaren Risiken übrig bleiben, etwa im Schwachstellenmanagement und bei der Validierung in Clause 11. Wo diese Grenze verläuft, legt die Organisation fest.
Annex H bringt eine Beispielmatrix mit, vier Impact-Stufen mal vier Feasibility-Stufen. Die Zeile negligible mit ihrer durchgehenden 1 kam schon in Teil zwei vor. Interessanter finde ich die drei Zeilen darüber.
In der Zeile severe steht ganz links, bei very low, eine 2. Wer die Matrix so übernimmt, bekommt für ein Szenario mit schwerem Schaden also nie den kleinsten Risikowert, egal wie aufwendig der Angriff ist.
Eine Maßnahme, die einen Pfad von medium auf low drückt, senkt den Risikowert in der Zeile major von 3 auf 2. In der Zeile moderate steht bei low und bei medium jeweils eine 2, und dieselbe Maßnahme ändert dort nichts am Risikowert. Ob eine Maßnahme ein Risiko senkt, hängt also auch an der Matrix.
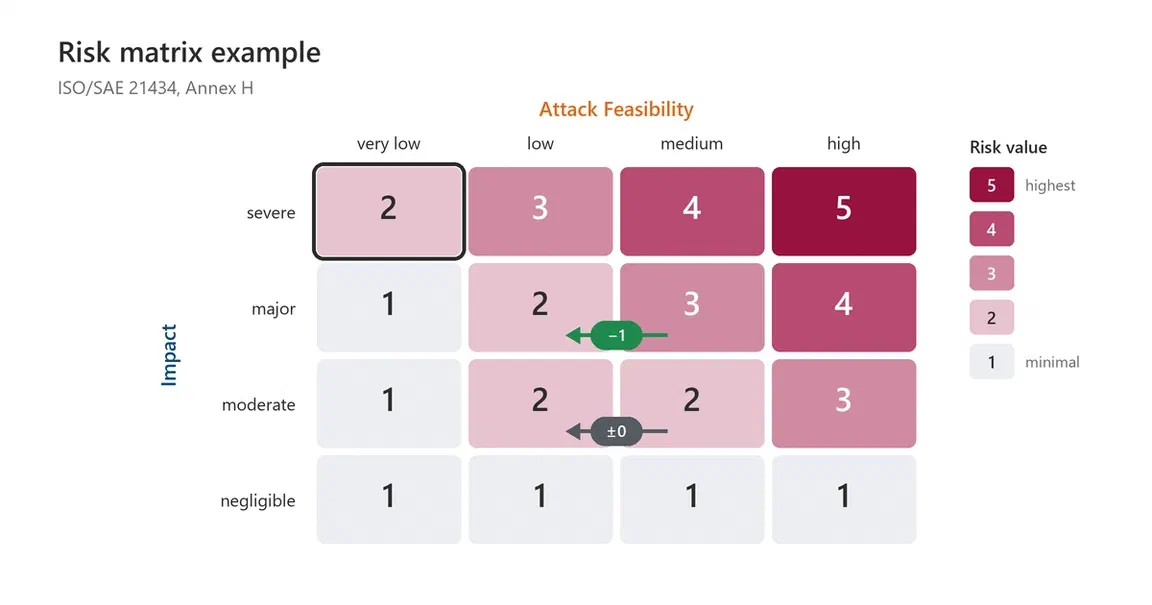
Beispielmatrix nach ISO/SAE 21434, Annex H. Bei severe steht auch für very low eine 2 (umrandet). Der Schritt von medium auf low senkt den Risikowert bei major um eins und ändert ihn bei moderate nicht.
Als Alternative zur Matrix zeigt Annex H eine Formel: R = 1 + I × F. Impact und Feasibility bekommen dafür Zahlenwerte von 0 bis 2. Für die beiden Szenarien im Beispiel kommt dasselbe heraus wie mit der Matrix, und mehr behauptet die Norm auch nicht. In den übrigen Feldern stimmen Formel und Matrix nicht überall überein. Severe bei very low ergibt nach der Formel 1, in der Matrix 2. Major bei medium ergibt 3,25, und diesen Wert gibt es in der Matrix gar nicht. Gegen die Formel spricht das nicht. Wer aber zwischen beiden wechselt, bekommt für manche Szenarien andere Risikowerte.
Deshalb sollte die Organisation die Matrix einmal festlegen, genau wie die Feasibility-Methode aus Teil drei, und die Projekte übernehmen sie. Anfangen könnt ihr mit der Beispielmatrix aus Annex H. Die Norm erlaubt auch eigene Skalen, solange sie sich auf die Skalen der Norm abbilden lassen (15.1). Ich halte die Matrix für die folgenreichste Einstellung der ganzen TARA. In ihr laufen Impact Rating und Attack Feasibility zu einer Zahl zusammen, und an dieser Zahl hängt jede Behandlungsentscheidung danach. Wer sie pro Projekt anpasst, vergleicht später Risikowerte, die gleich aussehen, aber Verschiedenes bedeuten.
Annex H reduziert in beiden Szenarien das Risiko. Beim Spoofing der Lichtanforderung mit S: 5 überrascht das niemanden. Das zweite Szenario ist der Denial of Service auf die Information über entgegenkommende Fahrzeuge. Es kommt nur auf O: 2, und trotzdem reduziert Annex H auch hier. Die Norm verlangt nur, dass ihr den Risikowert berücksichtigt. Ein niedriges Risiko müsst ihr deshalb nicht behalten.
Vermeiden ändert das Item selbst. Die Risikoquelle fällt weg, oder die Aktivität beginnt gar nicht erst. Die Norm verweist dafür auf das Änderungsmanagement, und ihr müsst die Änderung in der TARA nachziehen.
Reduzieren heißt, Maßnahmen gegen das Szenario zu treffen. Nur aus dieser Option folgt ein Cybersecurity Goal.
Teilen verlagert ein Risiko, etwa per Vertrag oder Versicherung, aber es verschwindet dadurch nicht. Fürs Teilen verlangt die Norm immer einen Claim.
Behalten braucht nicht in jedem Fall einen Claim. Die Anmerkung zur Risikobehandlung in Clause 15 liest sich zwar anders: Nach ihr hält man die Begründungen fürs Behalten und fürs Teilen als Cybersecurity Claims fest. Die Anforderung in Clause 9 ist aber enger: Sie verlangt einen Claim fürs Behalten nur, wenn die Entscheidung auf Annahmen aus der Analyse beruht.
Ich lese das so: Wenn ihr ein Risiko mit Wert 1 behaltet, weil es klein ist, braucht ihr nach der Anforderung keinen Claim. Wenn ihr es behaltet, weil ihr euch auf eine Annahme verlasst, braucht ihr einen. Begründen würde ich trotzdem beides. Die Verifikation in Clause 9 fragt ohnehin, ob jede Entscheidung zum Ergebnis der Analyse passt.
Annex H liefert zwei solche Annahmen gleich mit. Das Navigationssteuergerät hat demnach eine Firewall gegen ungültige Kommunikation von außen, und das Gateway hat starke Schutzmaßnahmen, die nach CAL 4 entwickelt wurden. Hätte Annex H ein Risiko mit Verweis auf diese Firewall behalten, wäre das genau dieser Fall gewesen, und Annex H hätte dafür einen Claim gebraucht.
Die Entscheidung legt fest, welches Arbeitsprodukt als Nächstes entsteht. Wer ein Risiko reduziert, braucht mindestens ein Cybersecurity Goal. Das Goal sagt, was ihr schützen müsst. Das Cybersecurity Concept legt danach fest, wie ihr das erreicht, nämlich mit technischen und operativen Maßnahmen und mit Anforderungen an das Item und an seine Umgebung. Zu einem Goal könnt ihr zusätzlich ein CAL bestimmen. Es legt fest, wie streng die späteren Nachweise sein müssen. Am Ende prüft die Validierung auf Fahrzeugebene, ob die Goals angemessen sind und erreicht werden. Annex H hört übrigens bei der Entscheidung auf und zeigt die Goals zu den beiden Szenarien nicht.
Wer ein Risiko teilt oder wegen einer Annahme behält, braucht einen Cybersecurity Claim. Das Cybersecurity Monitoring nach Clause 8 kann Claims berücksichtigen, und die Validierung prüft, ob sie noch gelten. Wer ein Item wiederverwendet, muss untersuchen, ob die Claims und die früheren Annahmen nach den Änderungen noch gelten.
Ein Goal ist irgendwann erfüllt und nachgewiesen. Ein Claim beruht dagegen oft auf etwas, das ihr nicht selbst in der Hand habt, auf einem Vertrag oder einer Annahme über die Umgebung, und beides kann sich ändern. Deshalb halte ich das Behalten wegen einer Annahme auf Dauer für die teuerste Entscheidung, auch wenn es in der TARA selbst am wenigsten Arbeit macht.
Die ISO/SAE 21434 gilt für Straßenfahrzeuge. Die IEC 62443-3-2 regelt denselben Schritt für Industrieanlagen, und im Bahnbereich baut die CLC/TS 50701 auf ihr auf.
| ISO/SAE 21434 | IEC 62443-3-2 | |
|---|---|---|
| Risiko aus | Impact und Attack Feasibility | Consequence und Likelihood |
| Schwelle | keine | tolerierbares Risiko |
| Reduzieren führt zu | Cybersecurity Goal | Target Security Level (SL-T) |
| Annahmen stehen in | Cybersecurity Claim | Anforderungsspezifikation |
Die Schwelle ist der größte Unterschied. Die IEC 62443-3-2 nennt sie tolerierbares Risiko, und die Organisation legt sie selbst fest. Ihr vergleicht damit schon das Ergebnis der ersten, groben Risikobewertung (ZCR 4) und später das Restrisiko nach den Gegenmaßnahmen (ZCR 5). Am Ende steht die Schwelle schriftlich in der Anforderungsspezifikation (ZCR 6).
Ich finde das ehrlicher. Wer in einer TARA nach ISO/SAE 21434 eine Grenze für das Behalten hat, sollte sie genauso aufschreiben, auch wenn die Norm es nicht verlangt.
Die Matrix selbst passt in jede Tabelle. Mehr als sechzehn Felder braucht sie nicht. Schwierig wird es, wenn sich vor der Matrix etwas ändert, und wenn ihr zeigen müsst, dass Entscheidungen, Goals und Claims zueinander passen.
Ihr konfiguriert die Matrix einmal. In itemis SECURE heißt die Matrix Risikotabelle. Sie bildet den Attack Feasibility Level (AFL) und den Impact Level (IL) auf den Risk Level (RL) ab und gehört zum Bewertungsmodell. Der RL ist der Risikowert der Norm. Ihr könnt das Bewertungsmodell auf Unternehmensebene ablegen. Jedes Projekt verweist dann darauf und rechnet mit derselben Matrix. Welche Werte in der Risikotabelle stehen, gibt itemis SECURE nicht vor.
Maßnahmen liegen auf dem Angriffspfad. Ihr hängt eine Maßnahme, in itemis SECURE ein Control, an die Bedrohungen, gegen die sie wirkt, und der Angreifer muss sie auf seinem Pfad überwinden. Die Risk Engine von itemis SECURE berechnet die Feasibility der Maßnahme wie bei einem Angriffsschritt aus Faktoren, rechnet alle Pfade neu durch und bestimmt den kritischen Pfad, also den mit dem höchsten Risiko. Aus ihm ergibt sich der RL des Szenarios. Am Ergebnis seht ihr, ob eine Maßnahme den RL wirklich senkt. Schiebt sie die Feasibility nur von medium auf low und steht in der Matrix dort derselbe Wert, bleibt der RL, wo er war. Über die Lifecycle-Integration könnt ihr Maßnahmen außerdem mit Verifikationsergebnissen verknüpfen, und die Testergebnisse gehen dann in den RL ein.
Ihr könnt Varianten vergleichen. Ihr bündelt Maßnahmen zu Control Scenarios und stellt die Ergebnisse je Bündel nebeneinander. Daran seht ihr, was eine Maßnahme am Risiko ändert, und davon hängt die Wahl zwischen Reduzieren und Behalten ab.
Annahmen sind Objekte im Modell. Teil zwei hat das schon gezeigt. Eine Annahme enthält eine Transformation, die den Schaden oder den Aufwand genau in den Pfaden verändert, für die sie gilt. Wer ein Risiko wegen einer Annahme behält, kann deshalb zeigen, worauf der Claim beruht. Stimmt die Annahme nicht mehr, nehmt ihr sie heraus, und itemis SECURE rechnet nach, welche Risiken sich verschieben.
Die Verifikation in Clause 9 fragt, ob Entscheidungen, Goals und Claims vollständig, korrekt und untereinander konsistent sind. Sie prüft also Beziehungen: vom Szenario zur Entscheidung, von der Entscheidung zum Goal oder Claim, vom Claim zur Annahme. In einer Tabelle sind das Querverweise zwischen Blättern, die jemand von Hand pflegen muss. In einem Modell sind es Verbindungen, die da sind oder fehlen, und nach den fehlenden könnt ihr suchen.
Maßnahmen vorschlagen kann ein KI-Assistent gut, denn dazu gibt es Kataloge und viel öffentliches Material. Die Entscheidung, ein Risiko zu behalten, würde ich ihm nicht überlassen. An ihr hängt eine Begründung, für die später jemand geradestehen muss, im Audit und im Monitoring. itemis SECURE speichert deshalb jeden Vorschlag eines Assistenten versioniert und hält fest, wo und wann er entstanden ist. Ein Mensch nimmt ihn an, ändert ihn oder verwirft ihn.
In Teil drei hat eine neue CVE die Feasibility der betroffenen Pfade angehoben. Aus der höheren Feasibility macht die Matrix einen neuen Risikowert, und ein Risiko, das ihr bei 2 behalten habt, steht plötzlich bei 3. Für jede Schwachstelle verlangt die Norm, dass ihr das Risiko nach 15.9 bewertet und behandelt, bis kein unvertretbares Risiko übrig ist, oder die Schwachstelle mit einer verfügbaren Abhilfe wie einem Patch beseitigt. Eure Behandlungsentscheidungen aus der Konzeptphase stehen also mit jeder neuen Schwachstelle wieder zur Debatte. itemis SECURE führt von der CVE über die betroffenen Komponenten und Bedrohungsszenarien zu den Risiken. Ihr seht, welche sich verschoben haben und welche Entscheidungen ihr euch noch einmal ansehen müsst.
Der Risikowert ist schnell bestimmt, wenn Impact und Feasibility stehen. Folgenreicher ist die Matrix, auf die ihr euch vorher festlegt, und schwieriger ist die Entscheidung, die ihr danach begründen müsst.
Ich nehme daraus mit, dass die Organisation die Matrix einmal und schriftlich festlegen sollte und dass die Matrix mitentscheidet, was als Reduktion zählt. Die ISO/SAE 21434 nennt keine Schwelle fürs Behalten, die IEC 62443-3-2 verlangt eine. Schreibt eure eigene auf, egal nach welcher Norm ihr arbeitet. Wer ein Risiko reduziert, braucht ein Goal. Wer es teilt, braucht immer einen Claim, und wer es behält, braucht ihn nur, wenn eine Annahme dahintersteht. Einen Claim müsst ihr im Blick behalten, solange das Item im Feld ist.
Wer das modellbasiert umsetzen will: Die Risk Engine von itemis SECURE rechnet jeden Angriffspfad durch, bestimmt den kritischen Pfad und berechnet daraus den Risk Level. Maßnahmen und Annahmen sind Objekte im Angriffspfad, und sobald sich an Pfaden, Maßnahmen oder Annahmen etwas ändert, rechnet die Engine neu. Wenn ihr sehen wollt, wie das an einem echten Item aussieht, erreicht ihr mich auf LinkedIn oder über itemis.com.
Mit diesem Teil ist die Serie zu den Schritten der TARA vollständig. Wer den Überblick über die ganze Methode sucht, findet ihn in meinem Einführungsartikel Was ist eine TARA?.
Wo zieht ihr die Grenze, ab der ihr ein Risiko reduzieren müsst? Steht sie in einer Richtlinie, oder entscheidet ihr das pro Projekt?
Cyber Security bei itemis — Systematisches Security-Engineering für Automotive, IoT und Industry 4.0: Cyber Security →
Product Owner
Warum eine TARA auf dem Weg vom Zulieferer zum OEM ihre Verweise verliert, was openXSAM davon zurückholt und warum das ein Modell voraussetzt.
Zum Blog
Jens Bühl
7 Min. Lesezeit
Bedrohungsszenario, Angriffspfad und Attack Feasibility gehören zusammen: was ein Szenario ausmacht, warum der Pfad bewertet wird und was die Methode ändert.
Zum Blog
Jens Bühl
12 Min. Lesezeit
Asset Identification und Impact Rating liefern die eine Hälfte des Risikowerts: ab wann ein Element des Items ein Asset ist, wessen Schaden ein Schadensszenario beschreibt, warum die Safety-Bewertung nicht der Security allein gehört, und was Bewertungen über Projekte hinweg vergleichbar hält.
Zum Blog
Jens Bühl
14 Min. Lesezeit