Blog
Cyber Security
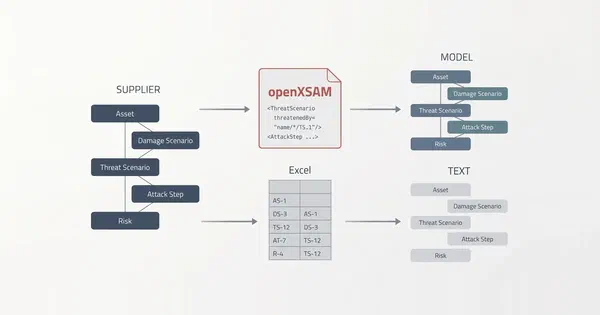
Die TARA kommt an. Leider als Text.
Warum eine TARA auf dem Weg vom Zulieferer zum OEM ihre Verweise verliert, was openXSAM davon zurückholt und warum das ein Modell voraussetzt.
Zum Blog Jens Bühl
7 Min. Lesezeit
Durchgängige Absicherung und lückenlose Traceability für Cybersecurity, Functional Safety und den Cyber Resilience Act
Zur Übersichtsseite

Methodische Exzellenz und maßgeschneiderte Werkzeuge für die modellbasierte System- und Softwareentwicklung.
Zur Übersichtsseite

Enterprise-Software aus einer Hand: AI-Integration, Legacy-Migration und Full-Stack-Entwicklung — kosteneffizient und souverän gehostet.
Zur Übersichtsseite

Alle Insights mit Produktbezug auf einen Blick — filterbar nach itemis ANALYZE, itemis CREATE und itemis SECURE.
Produkt
Format
Warum eine TARA auf dem Weg vom Zulieferer zum OEM ihre Verweise verliert, was openXSAM davon zurückholt und warum das ein Modell voraussetzt.
Zum Blog
Jens Bühl
7 Min. Lesezeit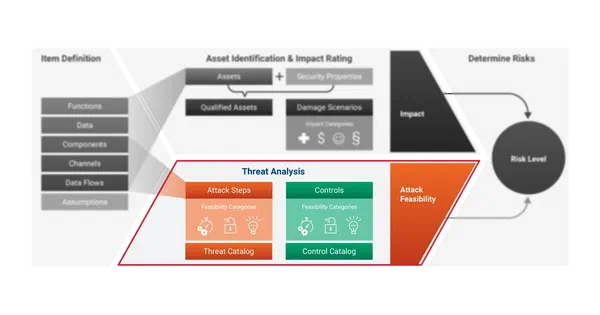
Bedrohungsszenario, Angriffspfad und Attack Feasibility gehören zusammen: was ein Szenario ausmacht, warum der Pfad bewertet wird und was die Methode ändert.
Zum Blog
Jens Bühl
12 Min. Lesezeit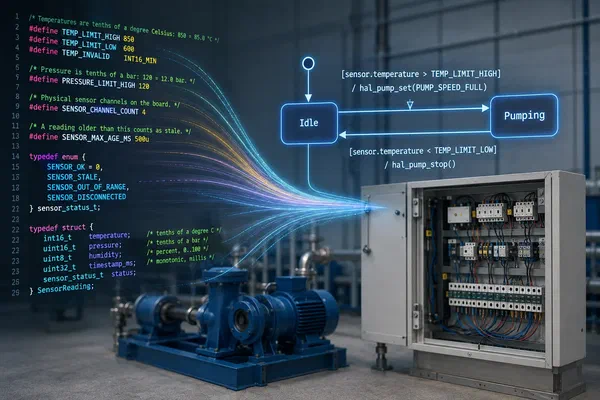
Die Statechart-Skizze wird von Hand implementiert, dann driften beide auseinander. Wie itemis CREATE vorhandenen C-, C++- und Java-Code direkt ins Modell holt.
Zum Blog Axel Terfloth
9 Min. Lesezeit

Ein ehrlicher, detaillierter Vergleich der drei führenden Statechart-Werkzeuge — MathWorks Stateflow, IBM Rhapsody und itemis CREATE — mit Funktionsvergleich, Preisen und Empfehlungen.
Zum Blog
Axel Terfloth
7 Min. Lesezeit
Sechs Leitplanken für KI-Agenten in ASPICE-Assessments: Skripte statt Prompts, gesicherte Zwischenergebnisse, Batches, Ja/Nein-Fragen, Verbote, Kennzeichnen.
Zum Blog Pierre Dammé
6 Min. Lesezeit
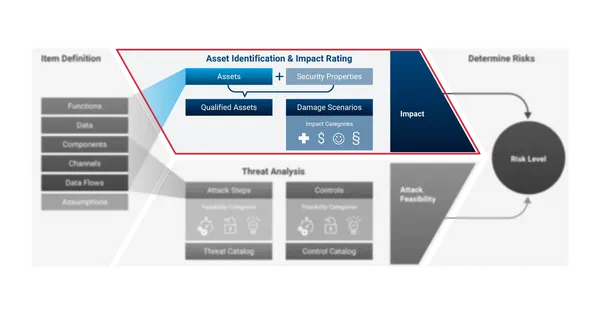
Asset Identification und Impact Rating liefern die eine Hälfte des Risikowerts: ab wann ein Element des Items ein Asset ist, wessen Schaden ein Schadensszenario beschreibt, warum die Safety-Bewertung nicht der Security allein gehört, und was Bewertungen über Projekte hinweg vergleichbar hält.
Zum Blog
Jens Bühl
14 Min. Lesezeit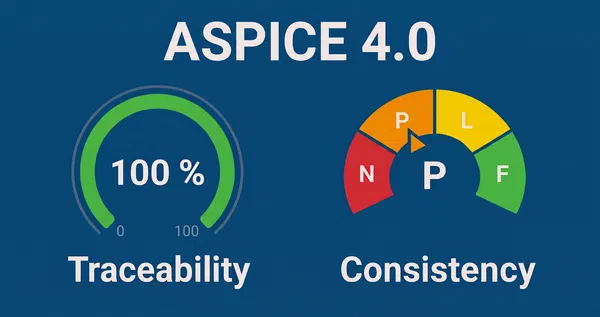
100 % Link-Coverage heißt nicht ASPICE-konform. Wie Type Check, Consistency Check und Consistency Score semantische Inkonsistenzen LLM-gestützt aufdecken.
Zum Blog
Pierre Dammé
7 Min. Lesezeit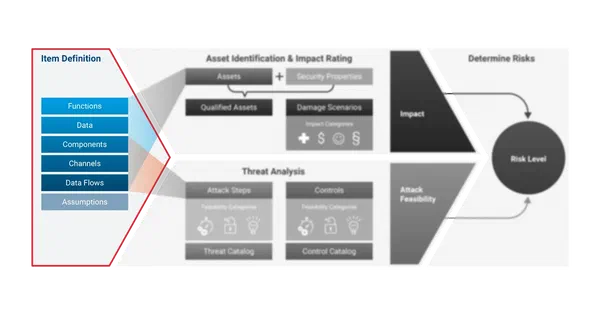
Die Item Definition legt das Qualitätsniveau der gesamten TARA fest — welcher Abstraktionsgrad der richtige ist, warum das SBOM-Mapping eine Mindestauflösung erzwingt, und warum ein lebendiges Modell das Fundament für API- und MCP-Integrationen ist.
Zum Blog
Jens Bühl
9 Min. Lesezeit
Unabhängigkeit wird einmalig im DFA-Workshop bewertet: danach nie wieder. Dieses Whitepaper zeigt, wie sich die Unabhängigkeitsprämisse in ASIL-Zerlegungen graphentheoretisch und kontinuierlich maschinell prüfen lässt.
Whitepaper herunterladen
Der CRA verlangt keine einmalige Risikoanalyse, sondern einen dauerhaft nachweisbaren Security-Engineering-Prozess. Wie eine Living TARA und der Security Digital Thread Ihr Risikobild kontinuierlich aktuell und auditfähig halten.
Zum Blog Dirk Leopold
5 Min. Lesezeit

Excel-Vorlage für die CRA-Risikoanalyse: TARA nach ISO/SAE 21434 und IEC 62443 — wie man methodisch startet, was sich importieren lässt und wann Excel zum Engpass wird.
Zum Blog
Jens Bühl
5 Min. Lesezeit
Ab dem 11. September 2026 greift die Meldepflicht nach CRA Artikel 14. Dieser Artikel geht den gesamten Prozess chronologisch durch – von der ersten Einschätzung bis zum Abschlussbericht – und benennt die Stellen, an denen Meldeprozesse in der Praxis reißen.
Zum Blog
Dirk Leopold
10 Min. Lesezeit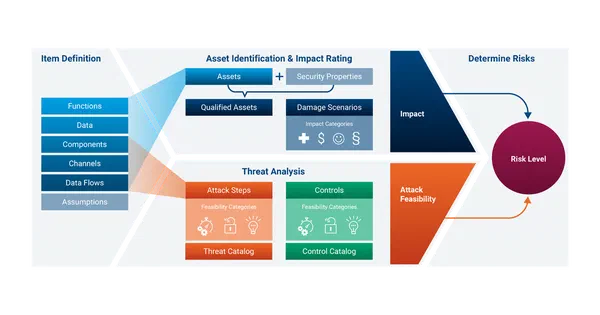
Eine TARA ist kein Bedrohungskatalog, sondern ein Nachweis von Risikoentscheidungen — was dahintersteckt, wie der Ablauf aussieht und ab wann Excel an seine Grenzen stößt.
Zum Blog
Jens Bühl
6 Min. Lesezeit
KI kann heute TARAs, Traceability-Matrizen und Safety Cases erzeugen, die strukturell vollständig und terminologisch korrekt sind. Das wirft eine Frage auf: Was wird dabei eigentlich verifiziert? Das Problem ist nicht KI-generierte Dokumentation. Es sind Compliance-Prozesse, die auf Artefakte optimieren statt auf die Eigenschaften, die diese Artefakte abbilden sollen.
Zum Blog Florian Antony
6 Min. Lesezeit

Eine unerreichbare Transition, ein Guard, der nie erfüllbar ist: Solche Fehler stecken im Modell, lange bevor ein Test sie zeigt. Ein Ergebnisbericht aus zwei Masterarbeiten über formale Fehlererkennung auf Zustandsautomaten mit Symbolic Execution und SMT-Solver.
Zum Blog Andreas Mülder
9 Min. Lesezeit

Wie KI-Assistenten die TARA-Erstellung von Wochen auf Stunden reduzieren – und Ihre Bedrohungsanalyse zum echten Wettbewerbsvorteil machen.
Zum Webinar
Jens Bühl
Erfahren Sie, wie TARA-Automatisierung mit itemis SECURE (ehemals YAKINDU Security Analyst) die Cybersecurity-Prozesse in der Automobilindustrie grundlegend effizienter gestaltet.
Zum Webinar Jonathan Mohring

Schluss mit wochenlangen manuellen Dokumentationsprozessen. Entdecken Sie, wie itemis ANALYZE den ASPICE-Assessment-Prozess radikal beschleunigt.
Zum Webinar


itemis ANALYZE wechselt in die Cloud – und bringt agentengestützte KI, die Ihren spezifischen Engineering-Kontext wirklich versteht.
Zum Webinar


Ihre TARA ist ein Compliance-Dokument. Sie sollte das operative Gehirn Ihres CSMS sein. Dieses Whitepaper zeigt, wie ein Living Digital Thread statische Sicherheits-Artefakte in eine kontinuierliche, datengetriebene Lifecycle-Operation transformiert.
Whitepaper herunterladen
Wie führende OEMs und Tier-1-Zulieferer Functional Safety und Cyber Security enterprise-weit vereinen — ohne Disruption der bewährten Engineering-Umgebungen.
Whitepaper herunterladen
Ist Ihr Produkt ab Dezember 2027 noch legal in Europa verkäuflich? Dieser Leitfaden zeigt in 7 Schritten, wie Hersteller die CRA-Compliance strukturiert angehen und den EU-Marktzugang sichern.
Zum Blog
Dirk Leopold
5 Min. Lesezeit
itemis SECURE ist jetzt als Web-Version verfügbar – arbeiten Sie gemeinsam und gleichzeitig an Cybersecurity-Projekten, von jedem Gerät aus.
Zum Webinar

Entdecken Sie, wie itemis CREATE in der Cloud schnelle Zustandsautomaten-Entwicklung mit KI-Unterstützung und Git-Integration ermöglicht.
Zum Webinar

Entdecken Sie, wie itemis CREATE die Entwicklung und das Testen von Zustandsautomaten in eingebetteten Systemen revolutioniert – am Praxisbeispiel Turn Signal Control.
Zum Webinar
Axel Terfloth
Traceability ist mehr als ein Compliance-Pflichtpunkt. Was der Begriff in der Software- und Systementwicklung bedeutet, welche Erkenntnisse sie liefert und welche Herausforderungen damit verbunden sind.
Zum Blog
Florian Antony
5 Min. Lesezeit
Im Automotive-Bereich wird Security immer wichtiger – insbesondere für die neuen Generationen vernetzter, (teil-)autonomer Fahrzeuge. Erfahren Sie, wie ein sicheres Systemdesign entsteht und welche zusätzlichen Security-Herausforderungen auftreten können.
Zum Blog
Dirk Leopold
8 Min. Lesezeit
Wie Franca IDL und itemis CREATE integriert werden können, um Embedded-Softwarekomponenten bereits während der Entwicklung interaktiv gegen Interface-Verträge zu validieren.
Zum Blog Dr. Klaus Birken
8 Min. Lesezeit

Wie itemis CREATE Higher-Level-Modellierung, Simulation und Unit-Tests auf dem SCXML-Standard aufbaut.
Zum Blog
Andreas Mülder
5 Min. Lesezeit
Angesichts von Spectre und Meltdown ist völlig klar, dass Sicherheit eine große Engineering-Herausforderung ist. Erfahren Sie mehr über Safety und Security in diesem Beitrag.
Zum Blog
Dirk Leopold
7 Min. Lesezeit
Der gesteigerte Anteil von Softwarelösungen stellt hohe Forderungen an die Automotive Security. Doch welche Änderungen kommen auf Industrie und Hersteller zu?
Zum Blog
Dirk Leopold
5 Min. Lesezeit
Wie sich Test-Driven Development auf die modellgetriebene Softwareentwicklung anwenden lässt – am Beispiel von SCTUnit, dem Unit-Testing-Framework von itemis CREATE.
Zum Blog
Axel Terfloth
5 Min. Lesezeit
Eine Requirements Traceability Matrix ist mehr als ein Buchführungswerkzeug. Fünf zentrale Fragen, die sie im Projektalltag beantwortet — plus eine Bonusfrage.
Zum Blog
Florian Antony
5 Min. Lesezeit
Requirements Coverage wird von Prozessstandards wie Automotive SPICE gefordert, ist aber kaum einheitlich definiert. Was der Begriff wirklich bedeutet und wie man ihn sinnvoll misst.
Zum Blog
Florian Antony
5 Min. Lesezeit
Zustandsautomaten lassen sich nicht nur modellieren. Im fünften Teil stellen wir als Implementierungsvariante das State-Pattern vor.
Zum Blog Rainer Klute
10 Min. Lesezeit

So programmierst du einen MSP430-Mikrocontroller mit Zustandsautomaten und itemis CREATE, vollständig integriert in Code Composer Studio – mit automatischer Code-Generierung und grafischem Editor.
Zum Blog Robin Herrmann
3 Min. Lesezeit

Eine Requirements Traceability Matrix (RTM) ist eine einfache Tabelle, die bidirektionale Nachverfolgbarkeit im Projekt sicherstellt. Was sie ist und wie man sie in vier Schritten aufbaut.
Zum Blog
Florian Antony
5 Min. Lesezeit
Eine empirische Studie mit 71 Probanden zeigt: Requirements Traceability führt bei der Softwarewartung zu 24 % schnellerer Bearbeitung und 50 % mehr korrekten Lösungen.
Zum Blog
Florian Antony
4 Min. Lesezeit
Zustandsautomaten lassen sich modellieren – aber wie lassen sie sich eigentlich realisieren? Zum Beispiel mit Hilfe von Zustandstabellen.
Zum Blog
Rainer Klute
8 Min. Lesezeit
Wie wird aus modellierten Zustandsautomaten eigentlich Programmcode? Zum Beispiel mit Hilfe einer Switch-Anweisung! Wir zeigen, wie die Implementierung funktioniert.
Zum Blog
Rainer Klute
5 Min. Lesezeit
So stellst du Traceability für deine itemis-CREATE-Statechart-Modelle sicher – mit Werkzeugunterstützung, die über manuelle Trace-Links hinaus skaliert.
Zum Blog
Andreas Mülder
4 Min. Lesezeit
Im zweiten Teil der Serie klären wir weitere Faktoren, die auf das Modellieren mit Zustandsautomaten Einfluss haben: zeitgesteuerte Transitionen, Orthogonalität und Subdiagramme.
Zum Blog
Rainer Klute
8 Min. Lesezeit
Wie funktionieren Zustandsautomaten und warum sollte man sie einsetzen? Dieser Beitrag schildert die Modellierung eines endlichen Automaten am Beispiel einer Jalousiesteuerung.
Zum Blog
Rainer Klute
6 Min. Lesezeit
Wie man Entry Points, Exit Points und Final States beim Modellieren von Zustandsautomaten mit itemis CREATE einsetzt.
Zum Blog
Axel Terfloth
4 Min. Lesezeit