Sitz, Bleib, Hol: KI für ASPICE trainieren
Sechs Leitplanken für KI-Agenten in ASPICE-Assessments: Skripte statt Prompts, gesicherte Zwischenergebnisse, Batches, Ja/Nein-Fragen, Verbote, Kennzeichnen.
Zum Blog
Pierre Dammé
6 Min. LesezeitDurchgängige Absicherung und lückenlose Traceability für Cybersecurity, Functional Safety und den Cyber Resilience Act
Zur ÜbersichtsseiteMethodische Exzellenz und maßgeschneiderte Werkzeuge für die modellbasierte System- und Softwareentwicklung.
Zur ÜbersichtsseiteEnterprise-Software aus einer Hand: AI-Integration, Legacy-Migration und Full-Stack-Entwicklung — kosteneffizient und souverän gehostet.
Zur ÜbersichtsseiteAlle Artikel, Whitepaper und Webinare rund um itemis ANALYZE — Traceability, Toolchain-Integration und Impact-Analyse.
Format

Sechs Leitplanken für KI-Agenten in ASPICE-Assessments: Skripte statt Prompts, gesicherte Zwischenergebnisse, Batches, Ja/Nein-Fragen, Verbote, Kennzeichnen.
Zum Blog
Pierre Dammé
6 Min. Lesezeit
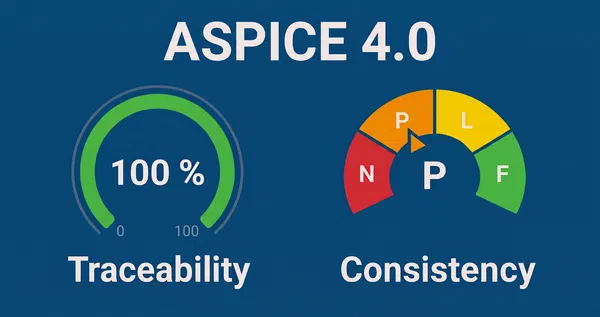
100 % Link-Coverage heißt nicht ASPICE-konform. Wie Type Check, Consistency Check und Consistency Score semantische Inkonsistenzen LLM-gestützt aufdecken.
Zum Blog
Pierre Dammé
7 Min. Lesezeit
Unabhängigkeit wird einmalig im DFA-Workshop bewertet: danach nie wieder. Dieses Whitepaper zeigt, wie sich die Unabhängigkeitsprämisse in ASIL-Zerlegungen graphentheoretisch und kontinuierlich maschinell prüfen lässt.
Whitepaper herunterladen
KI kann heute TARAs, Traceability-Matrizen und Safety Cases erzeugen, die strukturell vollständig und terminologisch korrekt sind. Das wirft eine Frage auf: Was wird dabei eigentlich verifiziert? Das Problem ist nicht KI-generierte Dokumentation. Es sind Compliance-Prozesse, die auf Artefakte optimieren statt auf die Eigenschaften, die diese Artefakte abbilden sollen.
Zum Blog
Florian Antony
6 Min. Lesezeit
Schluss mit wochenlangen manuellen Dokumentationsprozessen. Entdecken Sie, wie itemis ANALYZE den ASPICE-Assessment-Prozess radikal beschleunigt.
Zum Webinar


itemis ANALYZE wechselt in die Cloud – und bringt agentengestützte KI, die Ihren spezifischen Engineering-Kontext wirklich versteht.
Zum Webinar


Ihre TARA ist ein Compliance-Dokument. Sie sollte das operative Gehirn Ihres CSMS sein. Dieses Whitepaper zeigt, wie ein Living Digital Thread statische Sicherheits-Artefakte in eine kontinuierliche, datengetriebene Lifecycle-Operation transformiert.
Whitepaper herunterladen
Wie führende OEMs und Tier-1-Zulieferer Functional Safety und Cyber Security enterprise-weit vereinen — ohne Disruption der bewährten Engineering-Umgebungen.
Whitepaper herunterladen
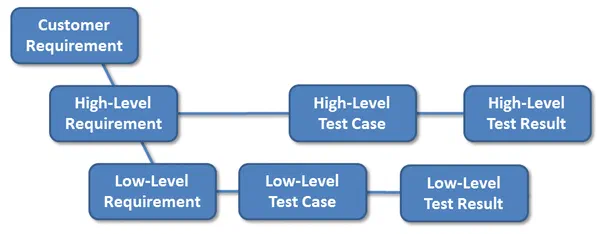
Traceability ist mehr als ein Compliance-Pflichtpunkt. Was der Begriff in der Software- und Systementwicklung bedeutet, welche Erkenntnisse sie liefert und welche Herausforderungen damit verbunden sind.
Zum Blog
Florian Antony
5 Min. LesezeitEine Requirements Traceability Matrix ist mehr als ein Buchführungswerkzeug. Fünf zentrale Fragen, die sie im Projektalltag beantwortet — plus eine Bonusfrage.
Zum Blog
Florian Antony
5 Min. Lesezeit
Requirements Coverage wird von Prozessstandards wie Automotive SPICE gefordert, ist aber kaum einheitlich definiert. Was der Begriff wirklich bedeutet und wie man ihn sinnvoll misst.
Zum Blog
Florian Antony
5 Min. Lesezeit
Eine Requirements Traceability Matrix (RTM) ist eine einfache Tabelle, die bidirektionale Nachverfolgbarkeit im Projekt sicherstellt. Was sie ist und wie man sie in vier Schritten aufbaut.
Zum Blog
Florian Antony
5 Min. Lesezeit
Eine empirische Studie mit 71 Probanden zeigt: Requirements Traceability führt bei der Softwarewartung zu 24 % schnellerer Bearbeitung und 50 % mehr korrekten Lösungen.
Zum Blog
Florian Antony
4 Min. Lesezeit