Zum Hauptinhalt springen
Werkzeuge für sicherheitskritische Entwicklung

Drei Produkte. Ein Engineering-Anspruch.

itemis ANALYZE, itemis CREATE und itemis SECURE decken Traceability, modellbasierte Entwicklung und Bedrohungsanalyse ab. Jedes Werkzeug ist für sich einsetzbar und spielt im Verbund seine volle Stärke aus.

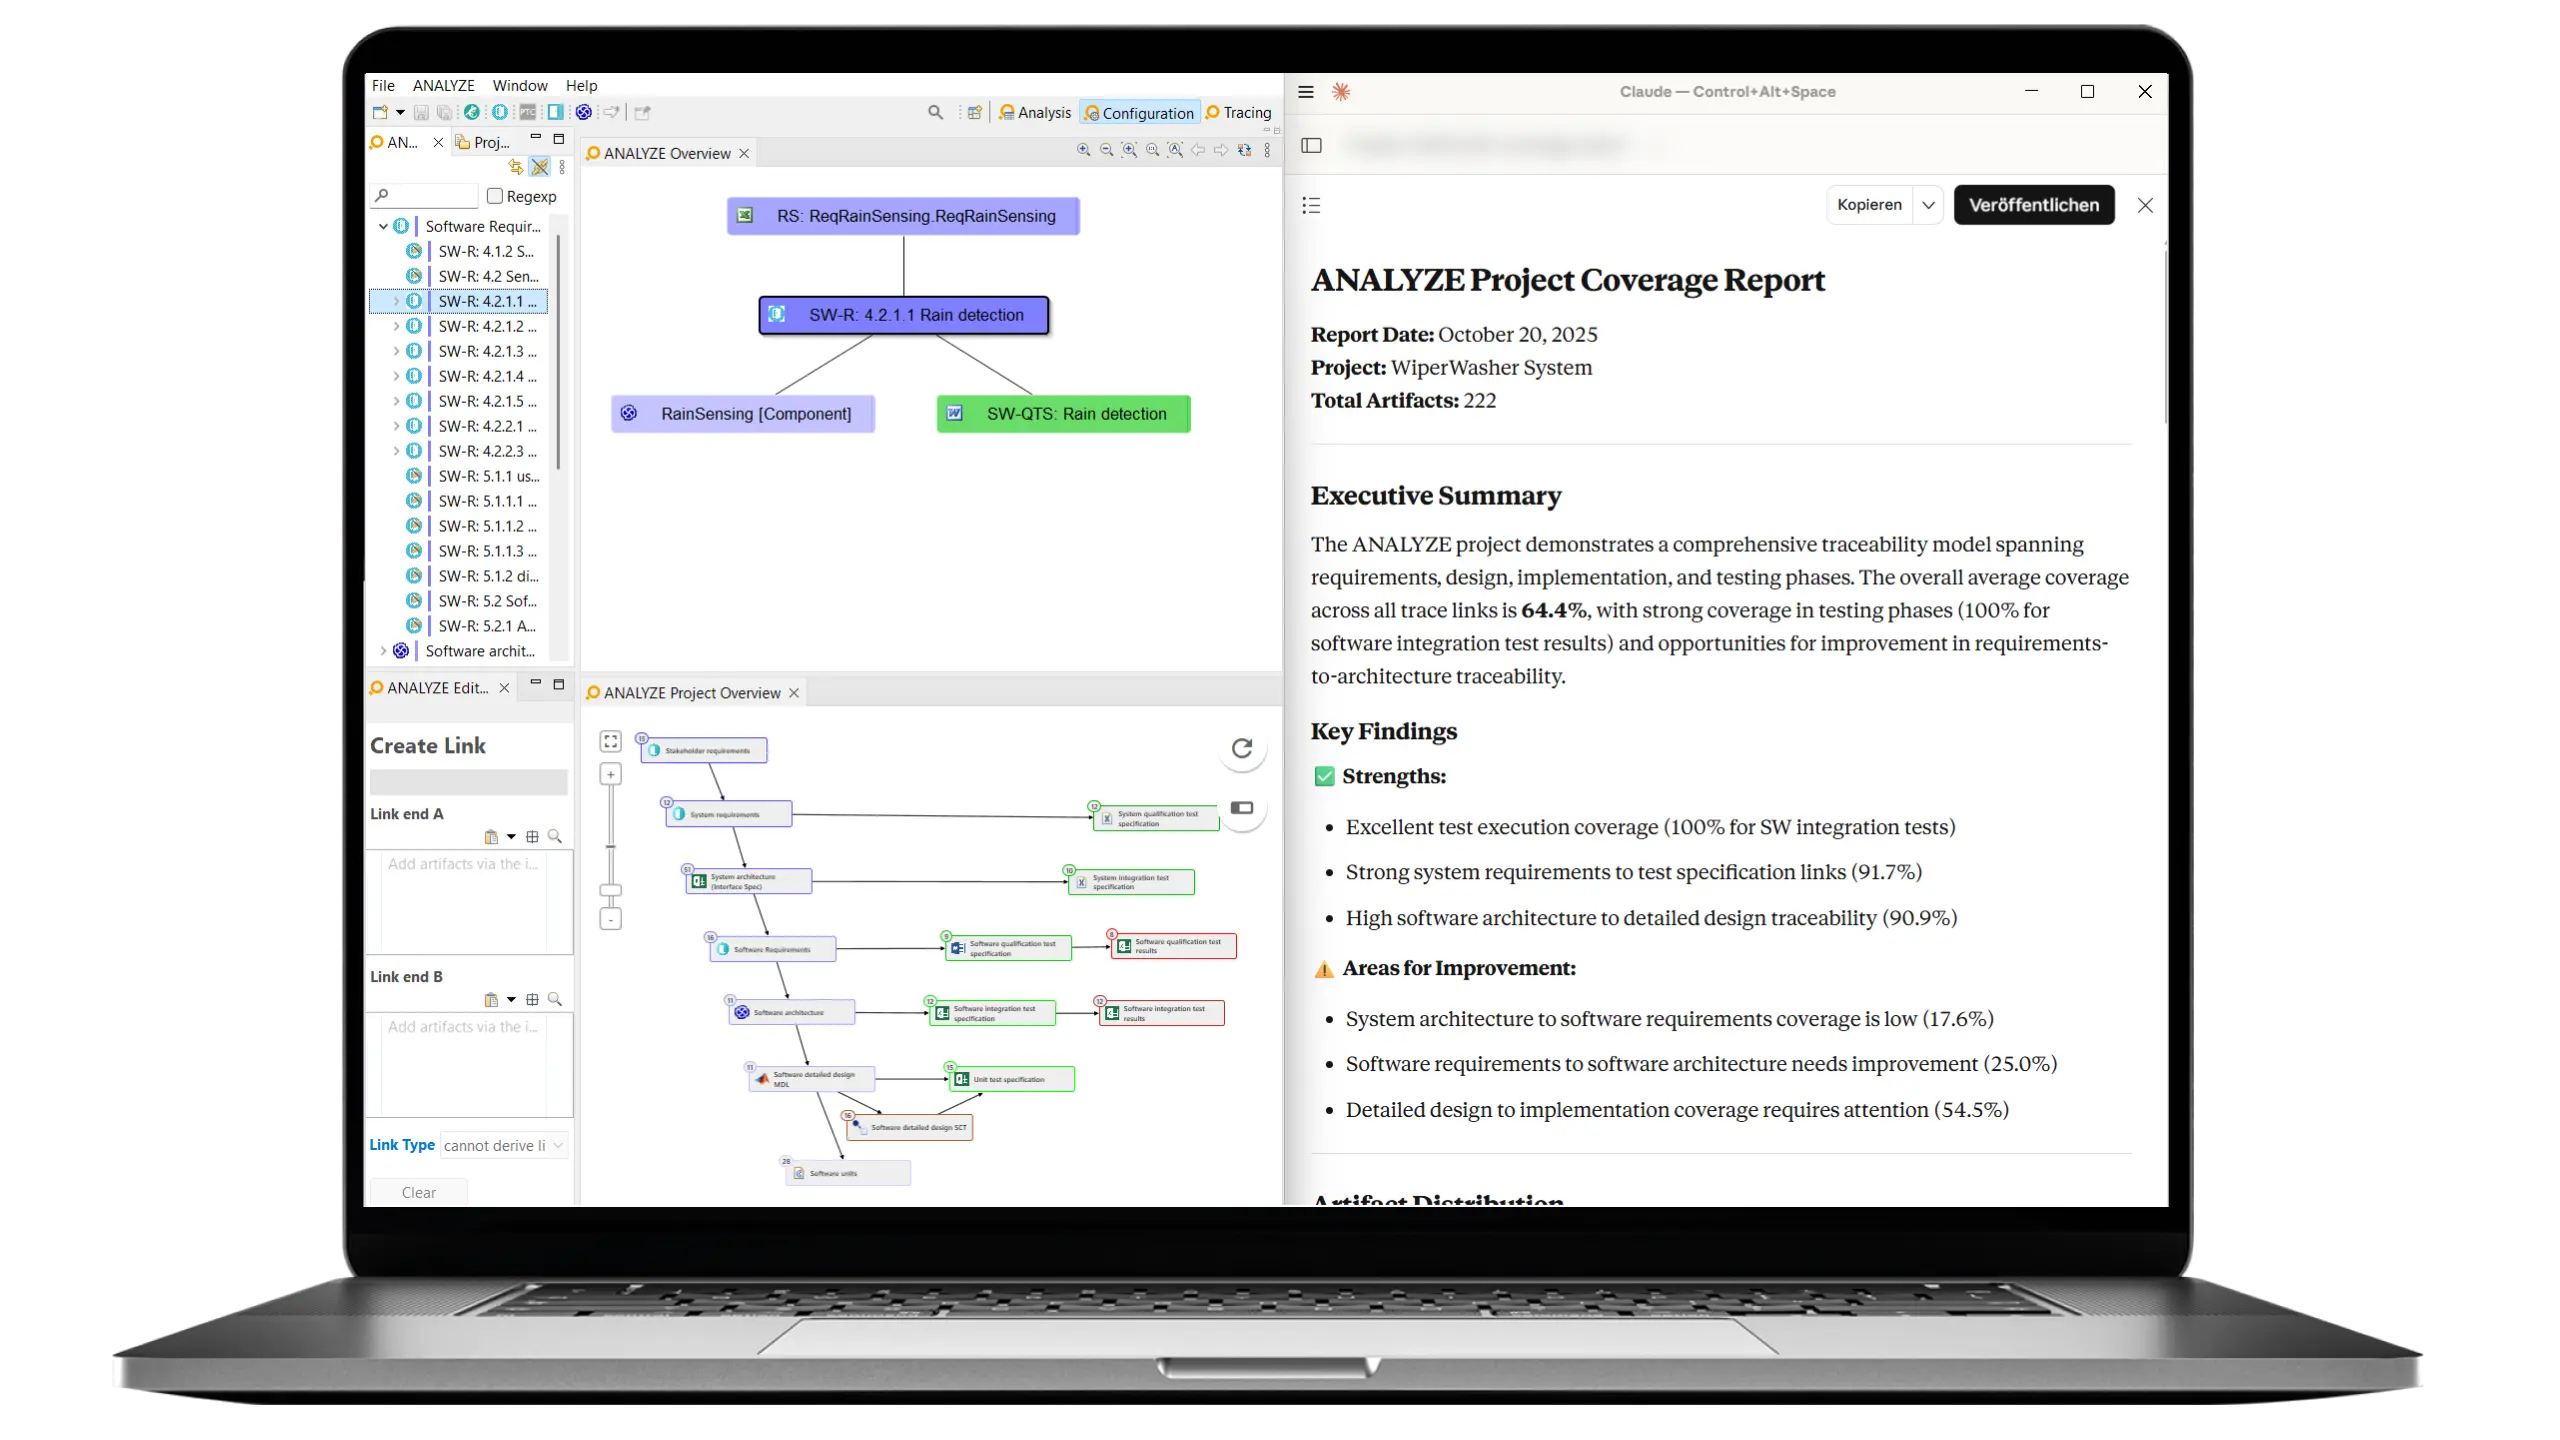
Requirements Traceability für Engineering-Toolchains

Die herstellerunabhängige Traceability-Plattform verbindet DOORS, Enterprise Architect, Polarion, Jira und mehr — ohne die Quellsysteme anzufassen. Compliance-Nachweise für ISO 26262, ISO 21434 und ASPICE entstehen als Nebenprodukt. Im Einsatz — unter anderem bei I.G. Bauerhin und KOSTAL.
Mehr zu itemis ANALYZE
itemis ANALYZE Screenshot

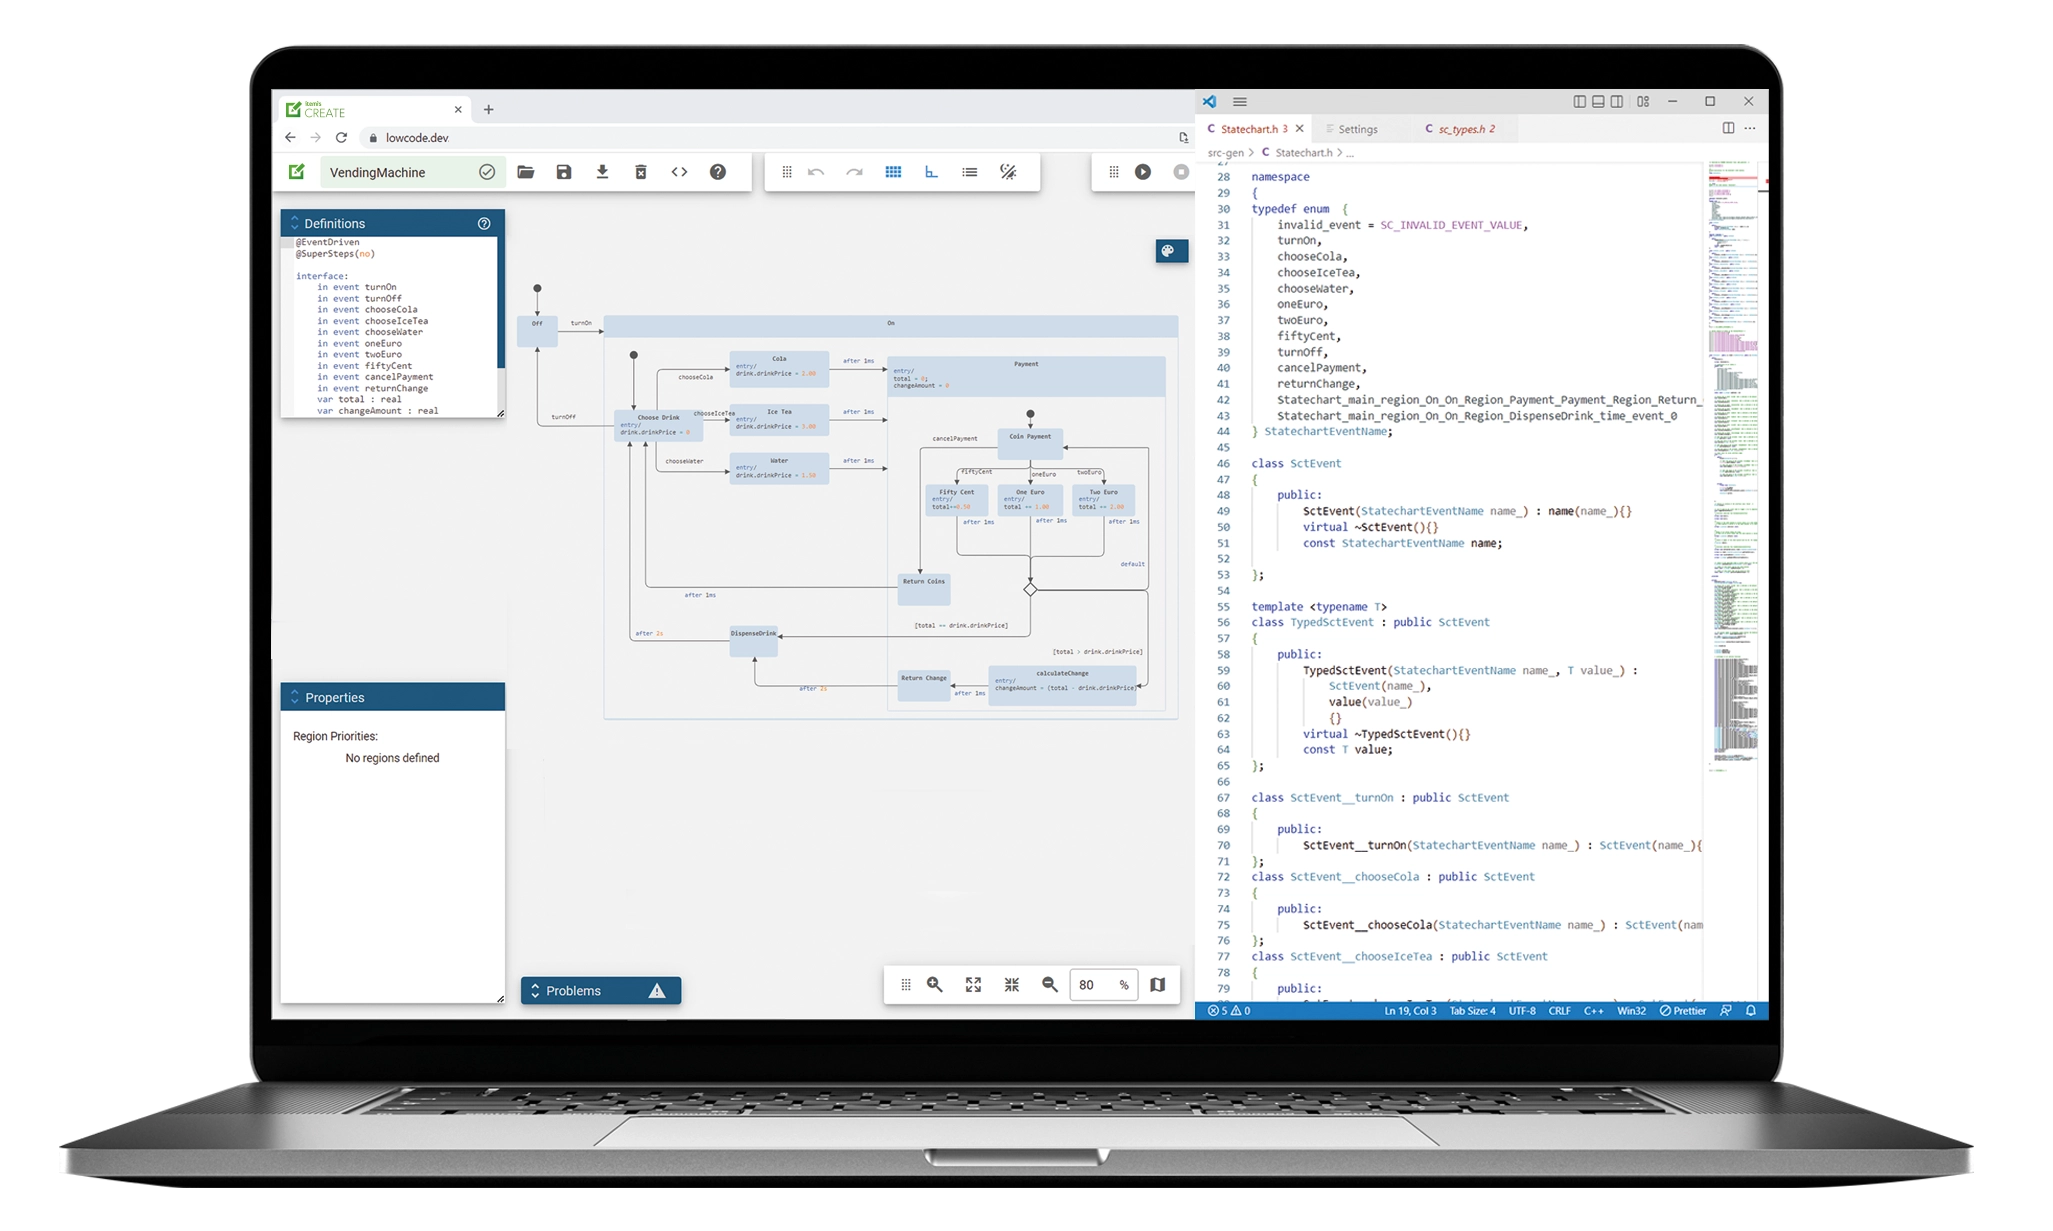
die Engineering-Workbench für State Machines

Visuelle Modellierung, Simulation und Code-Generierung in C, C++, Java, Python und mehr — als Eclipse-Workbench, VS Code-Extension oder webbasiert. Im Einsatz — unter anderem bei BSH Hausgeräte, MAN Energy Solutions und Dräger.
Mehr zu itemis CREATE
itemis CREATE Screenshot

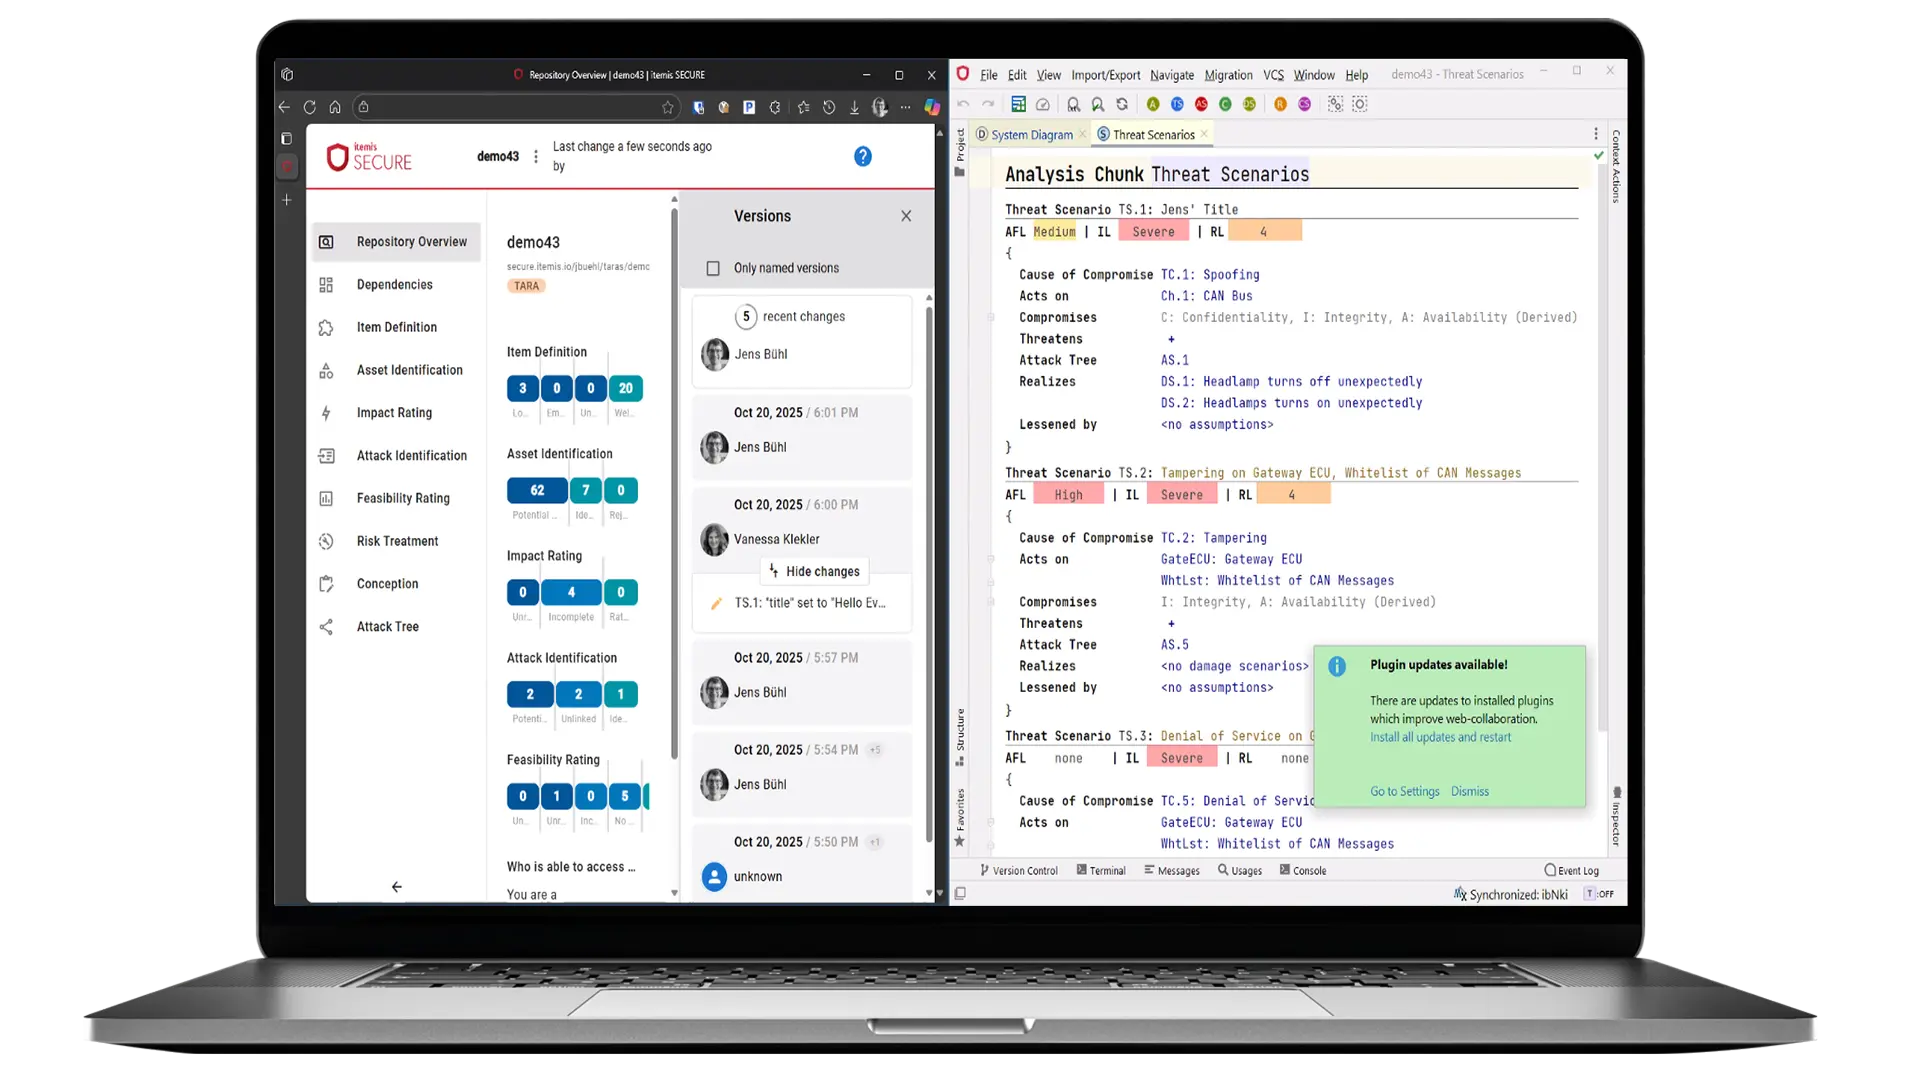
das Cybersecurity-Engineering-Werkzeug

TARA, Bedrohungsmodellierung, Attack Trees, Vulnerability Management — mit nativem Support für ISO/SAE 21434 und den EU Cyber Resilience Act. KI-gestützte Automatisierung reduziert den TARA-Aufwand um bis zu 80 % bei vollem Human-in-the-Loop. Im Einsatz — unter anderem bei OEMs, Tier-1-Zulieferern und Medizintechnik-Herstellern.
Mehr zu itemis SECURE
itemis SECURE Screenshot
Insights

Neues rund um unsere Produkte

Sitz, Bleib, Hol: KI für ASPICE trainieren
Blog Requirements traceability

Sitz, Bleib, Hol: KI für ASPICE trainieren

Sechs Leitplanken für KI-Agenten in ASPICE-Assessments: Skripte statt Prompts, gesicherte Zwischenergebnisse, Batches, Ja/Nein-Fragen, Verbote, Kennzeichnen.

Zum Blog
Pierre Dammé Pierre Dammé 6 Min. Lesezeit
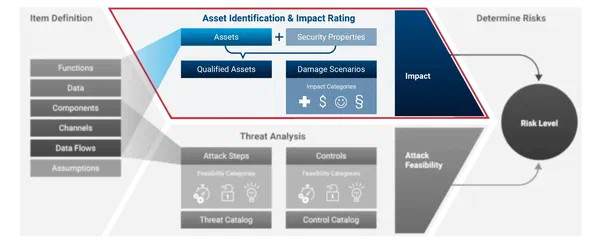
Asset Identification und Impact Rating: Wessen Schaden zählt eigentlich?
Blog Cyber security

Asset Identification und Impact Rating: Wessen Schaden zählt eigentlich?

Asset Identification und Impact Rating liefern die eine Hälfte des Risikowerts: ab wann ein Element des Items ein Asset ist, wessen Schaden ein Schadensszenario beschreibt, warum die Safety-Bewertung nicht der Security allein gehört, und was Bewertungen über Projekte hinweg vergleichbar hält.

Zum Blog
Jens Bühl Jens Bühl 14 Min. Lesezeit