Zum Hauptinhalt springen

itemis SECURE
Cybersecurity-Risiken beherrschen

Individuelle und konsistente Bedrohungs- und Risikoanalysen mit minimalem Aufwand erstellen und innerhalb von Sekunden anpassen. Bedrohungsmodellierung und Risikobewertung – nachweisbar und effizient – dank intelligenter KI-Integration.

Referenzen von itemis
Atruvia avitea Bauerhin BLG BSH DB Deutsche Bahn Denso Draeger ETAS Forvia-Hella Kostal magnotherm MAN ODAS parcIT Pixelboxx Remondis TECE Thalia ZF zurich

Analysieren. Bewerten. Nachweisen. Absichern.

itemis SECURE ist eine KI-gestützte Plattform für Bedrohungs- und Risikoanalysen (TARA). Sie ermöglicht das Modellieren von Systemen, das Identifizieren von Bedrohungen und das Bewerten von Cybersecurityrisiken nach ISO/SAE 21434, IEC 62443 und CRA. Die Ergebnisse liegen als konsistente, revisionssichere Dokumentation vor.

Änderungen am System lassen sich innerhalb von Sekunden in die Analyse übernehmen, KI-Assistenten beschleunigen wiederkehrende Aufgaben.

Demo vereinbaren
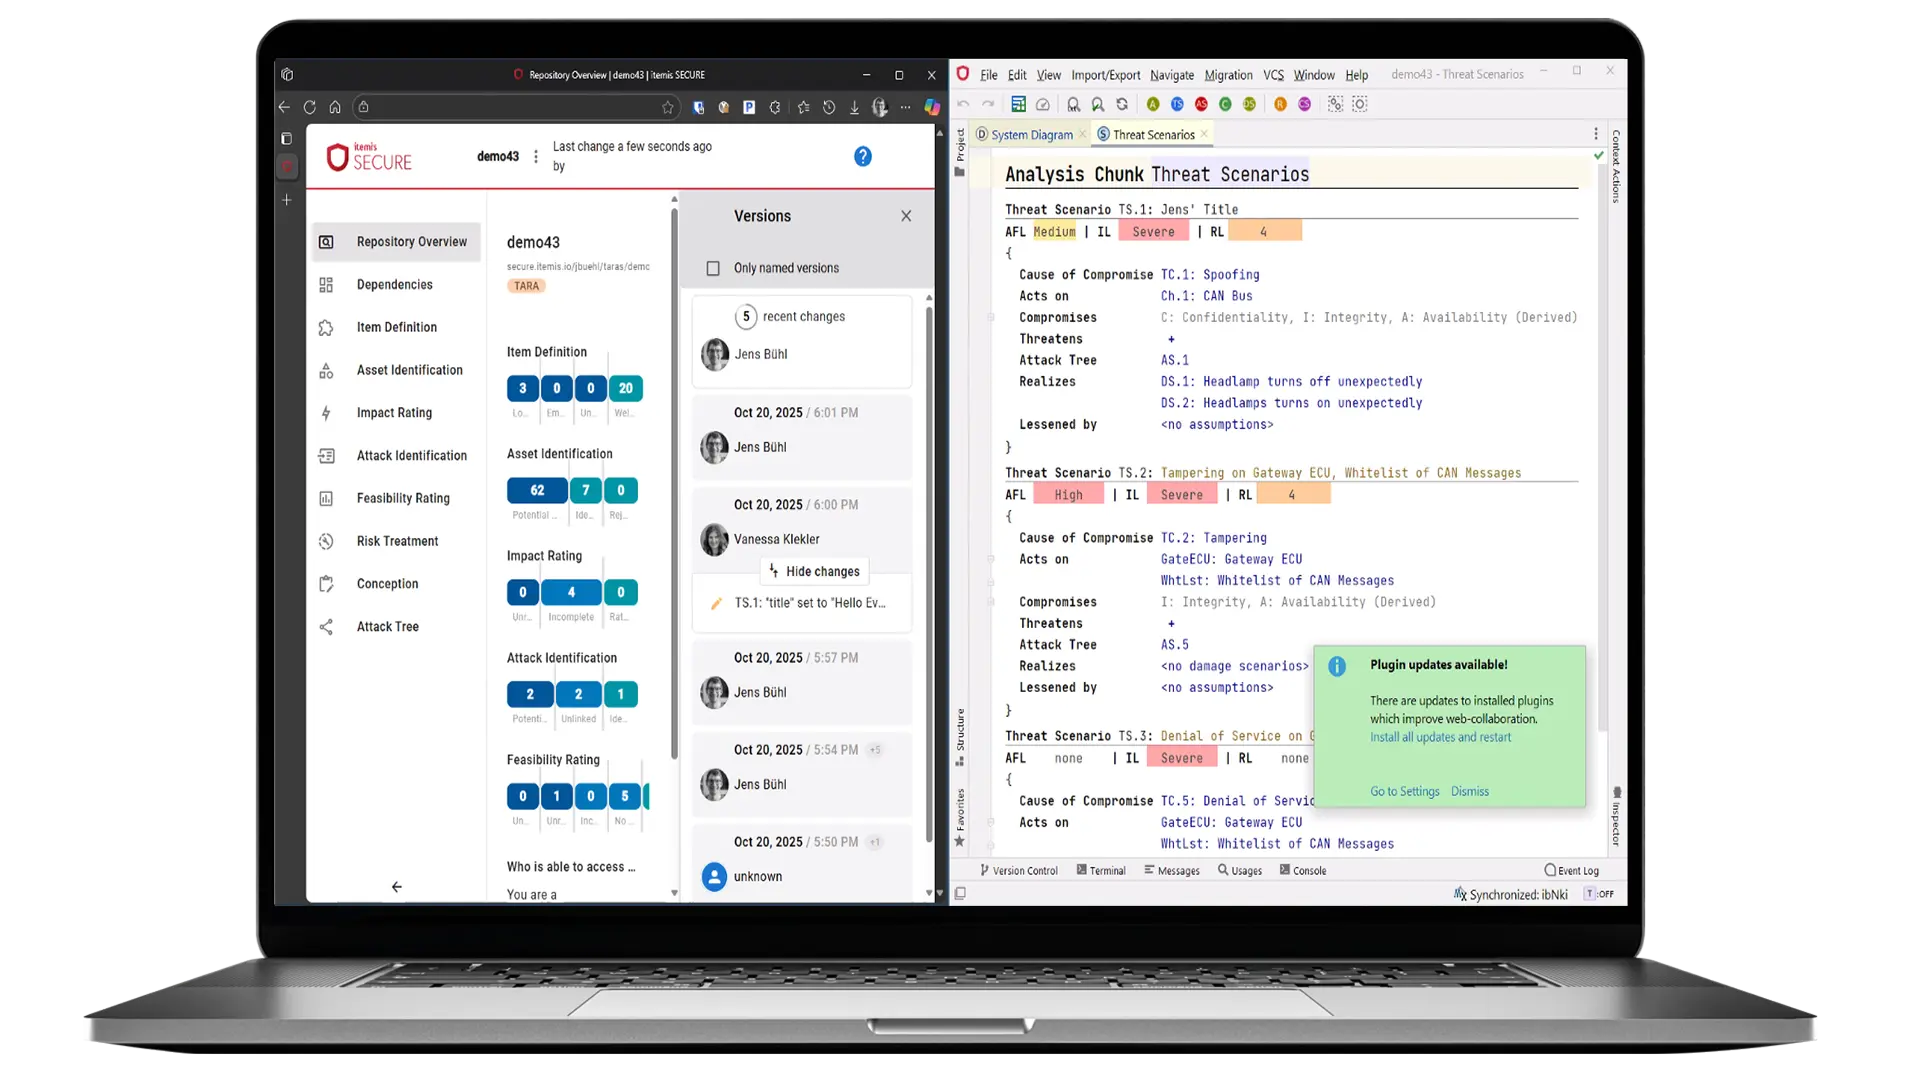
itemis SECURE Editor-Screenshot
Compliance

Multi-Normen-Support

itemis SECURE unterstützt Sie bei der Erfüllung zentraler Cybersecurity-Normen – effizient, nachweisbar und skalierbar.

ISO/SAE 21434

Die Automobilindustrie muss Cybersecurity nach ISO/SAE 21434 und UNECE R155 nachweisen. Die Herausforderung sind zeitaufwändige, fragmentierte und fehleranfällige manuelle TARAs über mehrere Produktlinien und Versionen.

IEC 62443

Die IEC 62443 verlangt, risikobasierte Cybersecurity-Anforderungen in konsistente, architekturgesteuerte technische Kontrollen für komplexe industrielle Systeme zu überführen und dabei Konformität und Dokumentation zu erhalten.

EU Cyber Resilience Act (CRA)

Der EU Cyber Resilience Act fordert kontinuierliche Cybersecurity über den gesamten Lebenszyklus eines Produkts: Secure-by-Design-Entwicklung, Schwachstellenmanagement und regulatorische Dokumentation gehören dazu.

DIN CLC/TS 50701

Die DIN CLC/TS 50701 regelt Cybersecurity im Bahnbereich und baut auf der IEC 62443 auf. Die Herausforderung ist, Bedrohungen und Anforderungen für Zonen und Kanäle bahnspezifischer Systeme durchgängig nachzuweisen.

IEC 81001-5-1

Hersteller müssen die Cybersecurity von Medizinprodukten nach IEC 81001-5-1 und den Vorgaben der FDA nachweisen. Dazu gehört eine dokumentierte Bedrohungs- und Risikoanalyse über den gesamten Lebenszyklus.

Hoch konfigurierbar

Ihre Norm ist nicht dabei? Methoden, Bewertungsmodelle und Berichte lassen sich an weitere Normen und unternehmensspezifische Vorgaben anpassen. Melden Sie sich bei uns, wir richten es gemeinsam mit Ihnen ein.

Features

Die Features im Überblick

Durchgängige TARA

Die komplette Bedrohungs- und Risikoanalyse in einem einzigen, verknüpften Modell.

  • Alle TARA-Schritte

    Item Definition, Assets, Schadens- und Bedrohungsszenarien, Angriffspfade, Risiko und Maßnahmen an einem Ort.

  • Automatische Risikoberechnung

    Jede Änderung wird sofort neu bewertet und entlang der Angriffspfade weitergerechnet.

  • Konsistente Berichte

    Berichte und Artefakte ziehen automatisch nach, ohne manuellen Abgleich über Tabellenblätter.

KI-Assistenten

KI beschleunigt Erstanalyse und Pflege – im Browser und in Ihren eigenen Agenten.

  • KI-Assistenten

    Vom Entwurf neuer Bedrohungsszenarien bis zur Überarbeitung bestehender Bewertungen.

  • MCP-Schnittstelle

    Jeder MCP-fähige Agent arbeitet direkt auf Ihrem TARA-Modell.

  • Eigener KI-Anbieter

    Anbieter und Zugangsschlüssel für Ihre Organisation oder einzelne Projekte hinterlegen.

Ihre Methode

Das Tool passt sich Ihrer Methode an, nicht umgekehrt.

  • Konfigurierbare Modelle

    Risiko-, Machbarkeits- und Impact-Modelle frei anpassbar.

  • Normvorlagen

    Vorkonfiguriert für ISO/SAE 21434 und IEC 62443 für einen schnellen Start.

  • Alle Domänen

    Automotive- und Industrieprojekte laufen nebeneinander in einem Werkzeug.

SBOM Integration

Ihre TARA weiß, welche Software in Ihrem System steckt.

  • Paketzuordnung

    Komponenten der TARA mit den Paketen Ihrer SBOM verknüpfen.

  • Nachvollziehbarkeit

    Jederzeit sichtbar, welche Software in welchem Systemteil verbaut ist.

  • Lifecycle Management

    Die Basis für eine lebendige TARA über den gesamten Produktlebenszyklus.

Editionen

Die drei Editionen

itemis SECURE Classic

Die Desktop App für Bedrohungsanalyse und Risikobewertung nach ISO/SAE 21434, mit interaktiver Angriffsbaum-Modellierung und -Analyse.

itemis SECURE Cloud

Der Hybrid-Ansatz mit Echtzeit-Zusammenarbeit: mehrere TARAs parallel bearbeiten sowie Zusammenarbeit und Prozesse automatisieren.

itemis SECURE Lifecycle Integration

Vollständige V-Modell-Abdeckung von den Anforderungen bis zum Produktionsstart, mit Daten aus bestehenden Systemen im Knowledge Graph.

Feature-Matrix

Was steckt in welcher Edition?

Vergleiche den Funktionsumfang von itemis SECURE Classic, Cloud und Lifecycle Integration.

itemis SECURE Feature-Vergleich nach Edition
Feature
itemis SECURE Classic
itemis SECURE Cloud
itemis SECURE Lifecycle Integration
Analyse & Modellierung
Bedrohungsanalyse und Risikobewertung nach ISO/SAE 21434
Interaktive Angriffsbaum-Modellierung und -Analyse
Zusammenarbeit & Automatisierung
Hybrid-Ansatz und Echtzeit-Zusammenarbeit
Arbeit an mehreren TARAs
Zusammenarbeit und Automatisierung von Prozessen
Lifecycle Integration
Vollständige V-Modell-Abdeckung von den Anforderungen bis zum Produktionsstart
Integration von Daten und Informationen aus bestehenden Systemen in einen Knowledge Graph
Risikobasierte Entscheidungsfindung unter Berücksichtigung mehrerer Abhängigkeitsebenen
Kundenerfolg

Vertrauen Sie auf bewährte TARA-Expertise

itemis SECURE ist ein vielseitiges Instrument, das mir hilft, meine Arbeit dynamischer und einfacher zu gestalten. Mit itemis SECURE kann ich die Bedürfnisse meiner Kunden erfüllen.

Senior Cybersecurity Engineer

AVL Software und Funktionen

itemis SECURE mit seinen vielfältigen Funktionen und Eigenschaften ermöglicht den Projektteams die Erstellung umfassender TARAs und unterstützt die Assessoren bei der Durchführung effektiver unabhängiger Reviews zur Einhaltung der ISO/SAE 21434.

TARA Assessor

ZF-Konzern

Auf der Suche nach einem ISO-konformen Tool sind wir auf itemis SECURE gestoßen, das für TARA zum Standardtool für Automotive-Projekte geworden ist und uns dabei hilft, die ISO 21434 zu erfüllen und das Vertrauen unserer Kunden zu gewinnen.

Pavol Bulka, CTO

Sygic

itemis SECURE ist unser TARA-Tool der Wahl, das mir hilft, meine Arbeit dynamischer und einfacher zu gestalten. itemis SECURE ermöglicht es mir, die Bedürfnisse unserer Kunden zu erfüllen.

Kálmán Simon, Technischer Leiter für Cybersicherheit

Knorr-Bremse

Insights

Insights zu itemis SECURE

Asset Identification und Impact Rating: Wessen Schaden zählt eigentlich?
Blog Cyber security

Asset Identification und Impact Rating: Wessen Schaden zählt eigentlich?

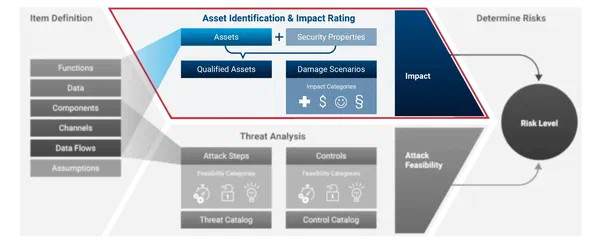
Asset Identification und Impact Rating liefern die eine Hälfte des Risikowerts: ab wann ein Element des Items ein Asset ist, wessen Schaden ein Schadensszenario beschreibt, warum die Safety-Bewertung nicht der Security allein gehört, und was Bewertungen über Projekte hinweg vergleichbar hält.

Zum Blog
Jens Bühl Jens Bühl 14 Min. Lesezeit
FAQ

Häufig gestellte Fragen zu itemis SECURE

Was ist itemis SECURE?
itemis SECURE ist eine KI-gestützte Plattform für Bedrohungs- und Risikoanalysen (TARA). Systeme werden modelliert, Bedrohungen identifiziert und Cybersecurity-Risiken bewertet. Die Ergebnisse liegen als konsistente, revisionssichere Dokumentation vor.
Welche Normen werden unterstützt?
ISO/SAE 21434, IEC 62443, der EU Cyber Resilience Act, DIN CLC/TS 50701 und IEC 81001-5-1. Methoden, Bewertungsmodelle und Reports lassen sich auf weitere Normen und unternehmensspezifische Anforderungen anpassen.
Welche Editionen gibt es?
Drei: itemis SECURE Classic (Desktop-App mit interaktiver Angriffsbaum- Modellierung), itemis SECURE Cloud (hybrider Ansatz mit Echtzeit- Zusammenarbeit) und itemis SECURE Lifecycle Integration (V-Modell- Abdeckung mit Daten aus bestehenden Systemen in einem Knowledge Graph). Die Unterschiede zeigt die Feature-Matrix.
Wie unterstützt KI die Analyse?
KI-Assistenten beschleunigen die Erstanalyse und ihre Pflege, vom Entwurf neuer Bedrohungsszenarien bis zur Überarbeitung bestehender Bewertungen. Über eine MCP-Schnittstelle kann jeder MCP-fähige Agent direkt auf dem TARA-Modell arbeiten. Der KI-Anbieter lässt sich für die Organisation oder einzelne Projekte hinterlegen.